

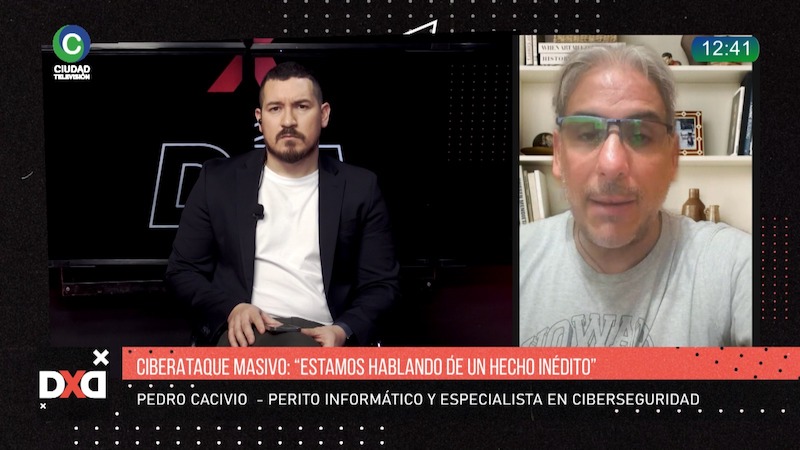
El perito informático y especialista en ciberseguridad, Pedro Cacivio, advirtió sobre el aumento de vulnerabilidades informáticas a escala global, el uso de inteligencia artificial para desarrollar ataques y la creciente exposición de organismos públicos y empresas. También señaló que en Argentina se registraron incidentes en instituciones sanitarias y alertó sobre el impacto económico que pueden provocar estos delitos.
En diálogo con CIUDAD TV, Cacivio describió un escenario internacional de creciente exposición de sistemas y advirtió que Argentina también está alcanzada por este fenómeno, con incidentes que afectan a organismos públicos, bancos, empresas y centros de salud.
“En realidad está generando alarmas en todo el mundo. Estamos hablando de casi un hecho inédito, pocas veces visto”, planteó. Según detalló, durante octubre se reportaron más de 80 vulnerabilidades de seguridad y más del 33% fueron consideradas críticas.
“Son fallas de seguridad que afectan a todos los sistemas del mundo”, sostuvo, y mencionó entre los ejemplos las vulnerabilidades detectadas en PHP, un lenguaje de programación utilizado en una gran cantidad de sitios web.
“El 95% de las web a nivel mundial” utilizan PHP, afirmó al describir el alcance potencial de estas fallas, que pueden comprometer páginas de bancos, gobiernos, entidades militares, empresas y medios de comunicación. “No solo pueden dar de baja completamente un sitio, sino tomar posesión de los mismos y terminar por básicamente arruinar completamente todas sus plataformas”, advirtió.
Cacivio también mencionó vulnerabilidades en Node.js, sistemas de Microsoft y el navegador Chrome, además de riesgos que pueden comprometer servidores, bases de datos y sistemas de nombres de dominio (DNS).
“Así como afecta a todas las personas que tienen, por ejemplo, Chrome, eso ya sería tal vez a un nivel más virtual, más localizado. Además de eso, hay fallas críticas a nivel de servidores, de grandes plataformas, de grandes estructuras”, explicó.
“Esto afectó a bancos de todo el mundo, afectó a gobiernos de todo el mundo y, obviamente, ¿por qué no nos va a salpicar a nosotros, que estamos en un contexto globalizado?”, expresó.
Centros de salud y organismos públicos, entre los blancos de los ataques
Al referirse a la situación argentina, Cacivio señaló que le preocupa especialmente la cantidad de instituciones sanitarias y organismos gubernamentales afectados. “Me llama poderosamente la atención la cantidad de centros médicos afectados, realmente, y gobiernos”, afirmó.
El especialista explicó que los ataques mediante ransomware, programas maliciosos que pueden cifrar archivos y bloquear sistemas para exigir un rescate, históricamente afectaron a empresas, pero advirtió que también alcanzan a instituciones públicas y sanitarias.
Mencionó como ejemplos los incidentes registrados en centros de salud de Formosa y Roldán, en Santa Fe, y recordó otros antecedentes en el Hospital El Cruce, el Sanatorio Modelo de Buenos Aires, el Sanatorio Delta de Rosario y el laboratorio Farmar.
“Hoy la Cruz Trek publicó 15 centros de salud nacionales afectados. No dio los nombres por una cuestión de seguridad misma. Veo que está habiendo una gran incidencia de este tipo de ataque en estos lugares, pero realmente no quiero decir que son puntuales, porque el fenómeno del que estamos hablando es a nivel mundial”, aclaró.
La inteligencia artificial acelera la detección y explotación de vulnerabilidades
Cacivio advirtió que una de las principales preocupaciones actuales es la aparición de vulnerabilidades conocidas como zero-day, fallas que todavía no cuentan con una solución disponible al momento de ser descubiertas o explotadas, según el contexto en que se detectan.
“Hoy estamos hablando de que cada hora están saliendo vulnerabilidades, fallas que se denominan zero-day. Un zero-day es una falla que hasta el momento en el mundo no se conocía y, lo que es peor, están saliendo los exploits, la forma de vulnerarla, de explotarla”, explicó.
El problema, añadió, es que los atacantes pueden aprovechar esas debilidades antes de que los desarrolladores logren corregirlas. “A veces incluso no llega el tiempo que las grandes empresas de software solucionen el problema, no lo pueden llegar a solucionar a tiempo hasta que ya salieron un montón de exploits”.
En ese escenario, vinculó la evolución de los ataques con el desarrollo de herramientas de inteligencia artificial. “Hoy estamos viendo las pruebas de la IA. Todas estas vulnerabilidades nuevas que estamos viendo son productos de nuevas IA que están saliendo y que las están utilizando para explotar una idea”, sostuvo.
También se refirió a una herramienta de inteligencia artificial desarrollada en China que, según indicó, tuvo un papel importante en la cantidad de vulnerabilidades reportadas durante octubre. “Y si eso están permitiendo que salga de forma libre, los que realmente tienen control de esta IA que se le ponen las restricciones y lo que pueden hacer sin esa restricción”, advirtió.
El especialista explicó que los ataques no necesariamente requieren que una persona intervenga de manera directa en cada etapa. Muchos programas maliciosos pueden permanecer en internet, buscar sistemas vulnerables y ejecutar acciones de manera automatizada cuando encuentran una oportunidad.
“Un ransomware, que es un virus que infecta a todos los sistemas, que es lo que más miedo le tienen todas las corporaciones, empresas y gobiernos, está liberado en internet. Este ransomware lo único que tiene que hacer es esperar el momento para encontrar la vulnerabilidad”, describió.
Según Cacivio, cuando se publican numerosas fallas de seguridad, los atacantes disponen de más oportunidades para ingresar a redes y equipos. Además, algunos programas pueden modificar su comportamiento para aprovechar las condiciones de cada sistema.
“Muchas veces estos ransomware están anidados en los sistemas y explotan la vulnerabilidad a medida que va ocurriendo”, señaló.
A partir de su experiencia profesional, remarcó que los métodos actuales difieren de los ataques tradicionales, que cifraban archivos y bloqueaban equipos de forma inmediata.
“Hoy en día los ransomware no son los virus que conocíamos antes, que entraban a un lugar, encriptaban todo, filtraban información, sino que ahora esperan el momento justo”, explicó.
Y detalló: “Analizan todo el sistema, esperan la oportunidad justa, saben cuándo la mayor cantidad de usuarios están operativos, saben cuándo no, saben cuándo se prende la mayor cantidad de computadoras, largan toda la información primero afuera, filtran información, hacen como una actividad de espionaje y luego que terminan de filtrar la información, recién se manifiestan como tal y terminan encriptando los sistemas”.
Cacivio indicó que observó este tipo de evolución en distintos casos, incluido uno en Chaco, y vinculó ese cambio con las nuevas capacidades asociadas a la inteligencia artificial.
El perito también advirtió que las amenazas no siempre provienen del exterior de las organizaciones. “Hay ataques que se están produciendo de adentro hacia adentro, no lo vamos a negar. Yo he detectado ataques de adentro hacia adentro y hasta localizado, ubicado gente de adentro hacia adentro”, afirmó.
En cuanto al panorama nacional, consideró que Argentina tiene una trayectoria importante en el ámbito del hacktivismo y los ciberataques.
“Argentina es uno de los países en Latinoamérica líder en todo lo que tenga que ver con hacktivismo, pero no solo eso, también con ciberseguridad. Argentina siempre fue, de alguna manera, líder en Latinoamérica junto con Brasil en lo que tiene que ver con ciberataques y cada vez fue creciendo más”, sostuvo.
Para explicar parte de su experiencia, mencionó el desarrollo de NACAT, un sistema que creó para auditar incidentes informáticos y analizar ataques de ransomware.
“Estuve muchísimo experimentando con ransomware, de hecho creé un programa forense para auditar todo lo que tenga que ver con ciberataques y ransomware. Creé un sistema que se llama NACAT, que es tal vez uno de los primeros en el mundo que puede auditar a este nivel ciberataques y sistemas de ransomware”, afirmó.
Al evaluar el escenario que se abre con la expansión de la inteligencia artificial, Cacivio consideró que el incremento de las vulnerabilidades podría profundizarse y generar consecuencias económicas de gran escala.
“Esto para mí es apenas el comienzo. Esto ni siquiera es la punta del iceberg todavía”, advirtió.
“Todos sabíamos que con el advenimiento de la IA iban a empeorar los ataques, en la parte de encontrar mayor cantidad de vulnerabilidades y, de alguna manera, también posibles soluciones. Eso lo sabíamos. Ahora empezó a crecer esencialmente, lo que pasa es que ahora se disparó”, expresó.
Ante este panorama, reclamó un papel activo de los medios de comunicación y del Estado: “Los medios de información, como incluso el Estado, de alguna manera tienen que empezar a prevenir a la población de los posibles problemas que esto pueda traer. No solo a la población en general, sino a la parte empresarial, porque esto puede llegar a producir conflictos económicos realmente muy grandes”.
“Imaginate empresas hackeadas masivamente o bancos o corporaciones. Entonces, me parece que los medios tienen un papel extremadamente importante de saber transmitir la información de lo que se debería hacer, de la problemática que hay, llevarlo a la sociedad”, planteó.
También consideró necesaria una respuesta estatal ante las posibles consecuencias económicas de los ataques. “El Estado, de alguna manera, tendría que poder hacerse cargo, ya que eso va a afectar de alguna forma a su economía”, concluyó.